







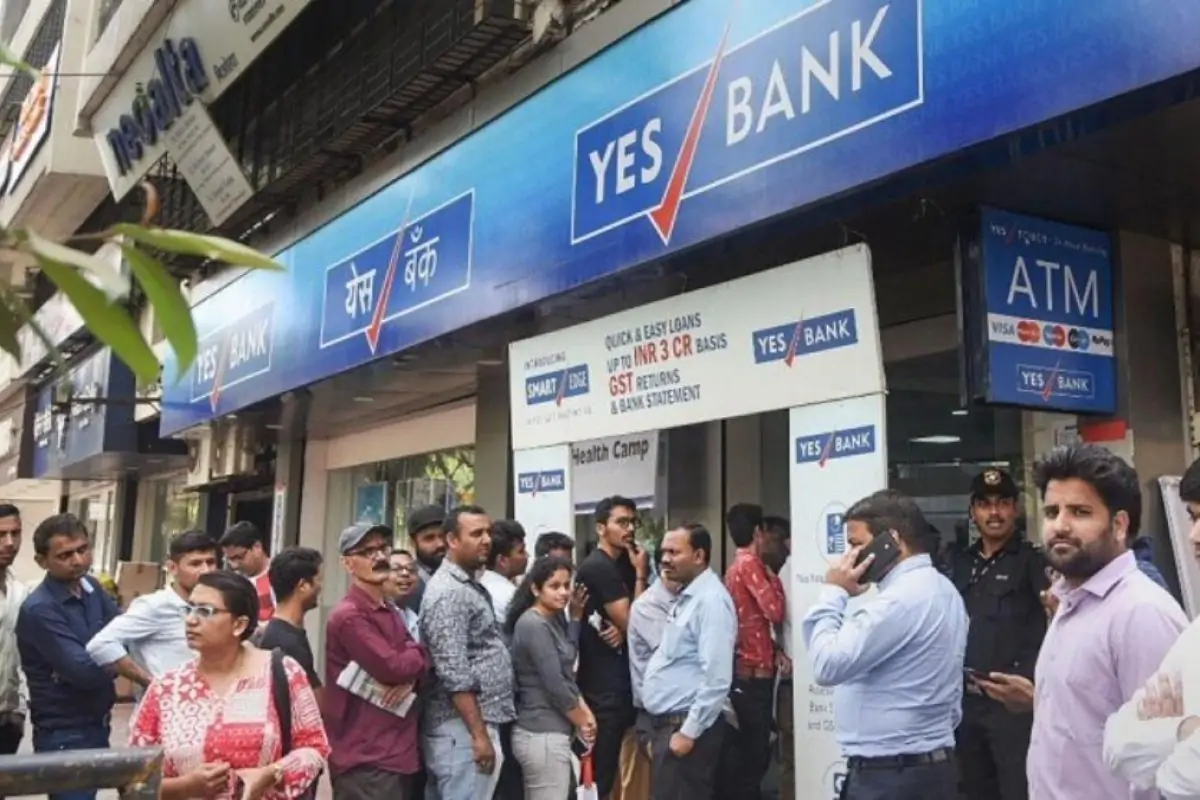
Yes Bank Clarification: 32 करोड़ रुपये के साइबर फ्रॉड की खबर को यस बैंक ने किया खारिज, कहा- बैंकिंग सिस्टम पूरी तरह सुरक्षित
प्राइवेट सेक्टर के यस बैंक ने साइबर फ्रॉड में लगभग 32 करोड़ रुपये के नुकसान की खबर का खंडन किया है। बैंक ने स्पष्ट किया कि उसके आईटी सिस्टम में कोई छेड़छाड़ नहीं हुई है। जानिए पूरा मामला।

- Banking News India: सरकारी खातों से जुड़े साइबर नुकसान के दावों पर यस बैंक का बयान, प्रणाली में किसी भी छेड़छाड़ से किया इनकार
- Cyber Security Update: अंतरराष्ट्रीय प्रकाशन की रिपोर्ट पर यस बैंक की सफाई, अक्टूबर 2026 की कथित घटना को बताया निराधार
- Stock Market & Banking: साइबर हमले में 32 करोड़ रुपये गंवाने की चर्चाओं पर बैंक ने लगाया विराम, ग्राहकों के डेटा व खातों को बताया सुरक्षित
निजी क्षेत्र के प्रमुख बैंक यस बैंक ने साइबर धोखाधड़ी के कारण लगभग 32 करोड़ रुपये के वित्तीय नुकसान होने संबंधी दावों को सिरे से खारिज कर दिया है। बैंक प्रबंधन की ओर से जारी आधिकारिक स्पष्टीकरण में कहा गया है कि बैंक के आंतरिक आईटी सिस्टम या डिजिटल बुनियादी ढांचे के साथ किसी भी प्रकार की कोई छेड़छाड़ नहीं हुई है। बैंक का यह बयान अंतरराष्ट्रीय बैंकिंग प्रकाशन 'द बैंकर' में प्रकाशित एक रिपोर्ट के सामने आने के बाद जारी किया गया है, जिसमें बैंक को कथित तौर पर बड़े साइबर नुकसान होने की बात कही गई थी।
प्रसारित की गई संबंधित रिपोर्ट में यह आरोप लगाया गया था कि यस बैंक को सरकारी खातों से जुड़े एक साइबर फ्रॉड मामले में लगभग 32 करोड़ रुपये का नुकसान उठाना पड़ा है। रिपोर्ट में यह भी दावा किया गया था कि यह कथित साइबर घटना अक्टूबर 2026 के अंत में घटित हुई थी। इस खबर के सामने आने के बाद बैंकिंग क्षेत्र, निवेशकों और खाताधारकों के बीच सुरक्षा व्यवस्था को लेकर चर्चा शुरू हो गई थी, जिस पर विराम लगाने के लिए बैंक ने तत्काल अपनी स्थिति स्पष्ट की।
यस बैंक की ओर से जारी बयान में किसी भी तरह के सिस्टम उल्लंघन या अनधिकृत प्रवेश की आशंका को पूरी तरह निराधार बताया गया है। बैंक ने स्पष्ट किया है कि उसकी सूचना प्रौद्योगिकी प्रणाली और भुगतान नेटवर्क पूरी तरह सुरक्षित हैं और सामान्य रूप से कार्य कर रहे हैं। बैंक के अनुसार, 32 करोड़ रुपये के नुकसान का जो आंकड़ा और घटनाक्रम प्रस्तुत किया गया है, वह तथ्यों पर आधारित नहीं है और बैंक को ऐसा कोई नुकसान नहीं हुआ है।
भारतीय बैंकिंग प्रणाली में साइबर सुरक्षा और सूचना प्रौद्योगिकी मानकों की निगरानी भारतीय रिजर्व बैंक (RBI) तथा भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम (CERT-In) जैसी नियामक संस्थाओं द्वारा की जाती है। नियमों के तहत, किसी भी अनुसूचित वाणिज्यिक बैंक के सिस्टम में यदि कोई साइबर सुरक्षा उल्लंघन या बड़ा वित्तीय नुकसान होता है, तो बैंक को निर्धारित समय-सीमा के भीतर केंद्रीय बैंक और शेयर बाजारों को इसकी औपचारिक सूचना देनी अनिवार्य होती है। इस प्रक्रिया के तहत निवेशकों को सही जानकारी उपलब्ध कराने के लिए बैंक समय-समय पर सार्वजनिक स्पष्टीकरण भी जारी करते हैं।
इस स्पष्टीकरण का सीधा सकारात्मक प्रभाव बैंक के करोड़ों खुदरा ग्राहकों, कॉर्पोरेट खाताधारकों और शेयर बाजार के निवेशकों पर पड़ेगा। डिजिटल बैंकिंग के वर्तमान दौर में किसी भी बैंक से जुड़ी साइबर हमले की अपुष्ट खबर ग्राहकों के भरोसे को प्रभावित कर सकती है। ऐसे में बैंक द्वारा समय पर आधिकारिक खंडन जारी किए जाने से खाताधारकों की जमा राशि और डिजिटल लेनदेन की सुरक्षा को लेकर उत्पन्न हुई शंकाओं का समाधान हुआ है।
बीते कुछ वर्षों में देश के बैंकिंग और वित्तीय संस्थानों ने अपने साइबर सुरक्षा ढांचे को मजबूत करने के लिए बहु-स्तरीय सुरक्षा प्रणाली, रियल-टाइम फ्रॉड मॉनिटरिंग और एन्क्रिप्शन तकनीक में भारी निवेश किया है। इसके बावजूद अंतरराष्ट्रीय और घरेलू मंचों पर कई बार अपुष्ट स्रोतों के आधार पर खबरें प्रकाशित हो जाती हैं, जिनका सीधा असर सूचीबद्ध कंपनियों की साख और बाजार धारणा पर पड़ता है। यही कारण है कि नियामकीय पारदर्शिता बनाए रखने के लिए बैंक ऐसे मामलों में तुरंत तथ्य सामने रखते हैं।
वर्तमान स्थिति में यस बैंक की सभी बैंकिंग सेवाएं, डिजिटल भुगतान माध्यम और सरकारी व निजी खातों का संचालन निर्बाध रूप से जारी है। बैंक प्रबंधन ने अपने बयान के माध्यम से यह सुनिश्चित किया है कि सुरक्षा मानकों की निरंतर समीक्षा की जा रही है और ग्राहकों तथा निवेशकों को केवल बैंक द्वारा जारी आधिकारिक सूचनाओं पर ही विश्वास करना चाहिए।
- बैंकों में साइबर घटना होने पर क्या होती है नियामकीय प्रक्रिया?
भारतीय रिजर्व बैंक के साइबर सुरक्षा दिशा-निर्देशों के अनुसार, देश में कार्यरत प्रत्येक बैंक के लिए 24 घंटे सक्रिय सुरक्षा संचालन केंद्र (SOC) रखना अनिवार्य है। यदि किसी बैंक के नेटवर्क में कोई संदिग्ध गतिविधि या साइबर हमला होता है, तो बैंक को घटना की पहचान होने के 2 से 6 घंटे के भीतर आरबीआई और CERT-In को रिपोर्ट भेजनी होती है।
इसके अतिरिक्त, यदि किसी सूचीबद्ध बैंक को कोई बड़ा वित्तीय नुकसान होता है, तो सेबी (SEBI) के नियमों के तहत उसे नेशनल स्टॉक एक्सचेंज और बॉम्बे स्टॉक एक्सचेंज को भी लिखित रूप से सूचित करना पड़ता है, ताकि निवेशकों के हितों की रक्षा हो सके।
- सरकारी खातों के संचालन में कैसे बरती जाती है अतिरिक्त सुरक्षा?
सरकारी विभागों और एजेंसियों के बैंक खातों के संचालन के लिए सामान्य बचत या चालू खातों की तुलना में अधिक कड़े सुरक्षा मानक अपनाए जाते हैं। इन खातों में होने वाले बड़े लेनदेन के लिए दोहरे या बहु-स्तरीय प्राधिकार (मल्टी-लेवल ऑथराइजेशन) और डिजिटल हस्ताक्षर प्रमाण पत्र की आवश्यकता होती है।
भुगतान प्रणालियों को सुरक्षित रखने के लिए समर्पित नेटवर्क और सीमित आईपी एक्सेस जैसे तकनीकी नियंत्रण लागू किए जाते हैं। किसी भी असामान्य लेनदेन की स्थिति में बैंकिंग प्रणाली स्वतः अलर्ट जारी करती है और संदिग्ध ट्रांजेक्शन को तत्काल रोक दिया जाता है।
What's Your Reaction?